


Le secteur énergétique exposé à la cyber-menace

La directive sur la Sécurité des Réseaux et de l'Information (SRI) a été adoptée le 6 juillet 2016 par le Parlement Européen. Celle-ci vient en partie combler un manque législatif en matière de cyber-sécurité au sein de l'Union Européenne, particulièrement en ce qui concerne les opérateurs critiques comme l'industrie énergétique, de plus en plus exposée aux cyber-attaques. Cet Edito Energie revient sur les outils que propose cette directive pour protéger les infrastructures énergétiques européennes.

Depuis plus de deux décennies, les métiers de l’industrie énergétique sont révolutionnés par la digitalisation. Celle-ci a non seulement pénétré les services commerciaux, administratifs et financiers des entreprises, mais aussi leurs systèmes industriels : de l’optimisation de nos réseaux électriques à la précision des forages pétroliers, les technologies de l’information et de la communication (TIC) sont désormais indispensables à toutes les étapes de la production, du transport et de la distribution d’énergie. La numérisation de ce secteur ne cessera de se développer avec les réseaux intelligents et les compteurs communicants.
L’analyse et le traitement des données sont peu à peu considérés comme le nouvel « or noir » du secteur énergétique et créent de nouvelles activités à l’image de l’équipementier General Electric, qui propose à l’industrie énergétique une plateforme d’analyse des données récupérées par les capteurs présents dans les équipements industriels.
Cette révolution silencieuse offre d’innombrables opportunités économiques et ouvre la voie vers une meilleure allocation des ressources. Elle rend aussi les infrastructures physiques vulnérables à la cybercriminalité, un risque que l’industrie énergétique n’est pas préparée à affronter.
Une menace en expansion
Le 23 décembre 2015 en Ukraine, une cyber-attaque sur plusieurs opérateurs électriques régionaux a privé d’électricité plus de 200 000 résidents durant quelques heures et forcé les opérateurs à gérer les postes électriques manuellement jusqu’à plusieurs semaines après l’attaque. L’utilisation de méthodes classiques de piratage informatique telles que le hameçonnage, combinée à une connaissance très précise des Systèmes de Contrôle Industriels (SCI) gérant la distribution d’électricité, ont permis aux attaquants d’actionner à distance les disjoncteurs d’une trentaine de postes électriques et couper le courant.
C’est la première fois qu’une cyber-attaque visant spécifiquement un réseau électrique parvenait à ses fins. Peu sont susceptibles de provoquer des dégâts d’une telle ampleur. Tous les experts s’accordent à dire que le degré de préparation, de coordination, de connaissance des systèmes industriels visés, ainsi que les moyens financiers probablement engagés dans cette opération ne sont pas à la portée de tous les groupes criminels, ni même de tous les États. Une investigation menée sur le terrain par plusieurs agences américaines a de plus déduit que les SCI des opérateurs ukrainiens étaient particulièrement bien protégés.
La Russie a rapidement été montrée du doigt par les autorités ukrainiennes. S’il y a peu de preuves sur le rôle réel joué par Moscou, le facteur géopolitique ne peut être exclu. La seule autre cyber-attaque ayant eu des répercussions sérieuses sur une infrastructure énergétique remonte au ver informatique Stuxnet découvert en 2010, configuré pour ralentir le programme nucléaire Iranien, et à l’origine de dégâts matériels conséquents. Un millier de centrifugeuses d’enrichissement d’uranium ont été endommagées par ce malware, passé inaperçu durant plus d’un an. Là encore des intérêts géopolitiques et le soutien présumé de deux États-nations (États-Unis et Israël) rend cette attaque exceptionnelle.
Pour lire la suite, téléchargez le document ci-dessous.

Contenu disponible en :
Régions et thématiques
Utilisation
Comment citer cette publicationPartager
Cette page ne contient qu'un résumé de notre travail. Si vous souhaitez avoir accès à toutes les informations de notre recherche sur le sujet, vous pouvez télécharger la version complète au format PDF.
Le secteur énergétique exposé à la cyber-menace
Gabrielle DESARNAUD
Ancien Chercheur au Centre Energie de l'Ifri

Centre géopolitique des technologies
Intelligence artificielle (IA), 5G, cybersécurité, robotique, semi-conducteurs, spatial… Les technologies, notamment numériques, affectent aujourd’hui profondément l’ensemble des activités humaines et, par extension, des relations internationales. Les enjeux politiques, stratégiques, économiques et sociaux qui en découlent se manifestent à des échelles politiques multiples où se mêlent États, organisations internationales et entreprises privées. Les dynamiques de concurrence et de coopération internationales s’en trouvent transformées. C’est pour répondre à ces enjeux que l’Ifri a lancé en 2020 le Centre géopolitique des technologies, proposant une approche résolument européenne des enjeux internationaux liés aux technologies dites critiques.
« Robots tueurs » : l'heure des choix, moment de vérité pour la Convention sur certaines armes classiques
« Engageons-nous à ne jamais confier à des machines le soin de prendre des décisions de vie ou de mort. Les robots tueurs n’ont pas leur place dans le monde de demain. » C’est en ces termes que le Secrétaire général des Nations unies, António Guterres, a réitéré, devant l’Assemblée générale en septembre 2026, son appel à encadrer les systèmes d’armes létaux autonomes (SALA). Du 16 au 20 novembre 2026, les 128 États parties à la Convention sur certaines armes classiques (CCAC) se réunissent à Genève pour leur septième conférence d’examen (ou « RevCon » pour Review Conference). Après plus d’une décennie de discussions sur les SALA, ils doivent décider d’ouvrir – ou non – la négociation d’un instrument multilatéral encadrant ces armes. Cet éditorial propose donc une lecture des rapports de force à la veille de la conférence, des scénarios qui se dessinent et des marges de manoeuvre pour la France.
Sécurité spatiale et défense antimissile : la quête d'autonomie et d'indispensabilité du Japon
Cherchant à gagner en autonomie sans pour autant relâcher son alliance avec les États-Unis, le Japon a progressivement fait de l’espace un pilier de sa défense, en développant des capacités souveraines qui font aussi de lui un partenaire indispensable, pour Washington et au-delà. Cette démarche soulève des questions pour l’Europe, dont les liens avec le Japon se multiplient mais qui n’a pas encore défini ce qu’elle peut concrètement apporter à Tokyo, notamment en matière d’alerte antimissile.
L'IA hors de sa boîte : apocalypse now?
Piratage de Hugging Face par des agents IA d’OpenAI, démission fracassante chez Anthropic : l’été 2026 a ravivé les prophéties apocalyptiques autour de l’IA, et les géants du secteur réclament désormais d’une seule voix pause et régulation. Ce briefing de Benjamin Pajot, chercheur associé au Centre géopolitique des technologies de l'Ifri, décrypte les récits catastrophistes et les stratégies derrière ce soudain consensus sur la sécurité de l'IA.
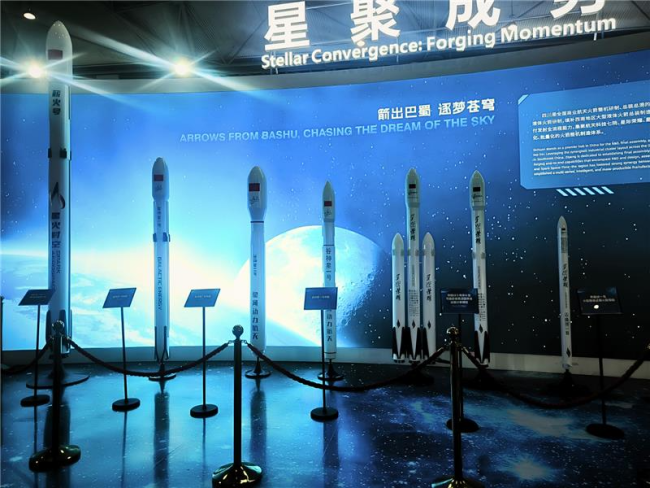
Quel avenir pour les lanceurs spatiaux commerciaux en Chine ?
Le 19 août 2026, LandSpace réussit la première récupération d'un étage de son lanceur Zhuque-3 après un vol orbital, signe de la maturité des entreprises spatiales privées apparues en Chine depuis plus de dix ans. Loin d'un grand plan étatique, l'essor de ces lanceurs commerciaux relève d'une dynamique entrepreneuriale et provinciale progressivement encadrée par Pékin, dont les perspectives sont analysées dans ce Briefing de Lucie Sénéchal-Perrouault.